情報漏洩・不正アクセスまとめ 9月以降に被害を公表した企業と、利用者がやること
9月以降、ソースネクストやバーガーキング、タイムズカーなど、利用者の多いサービスで不正アクセスによる情報漏えいの公表が続いています。漏れた情報はサービスごとに違い、パスワードまで含まれるものと、氏名やメールアドレスにとどまるものがあります。
自分が何をすべきかは、件数の大きさでは決まりません。使っていたサービスでパスワードが漏れたか、カード情報や免許証の画像のように悪用されやすい情報が含まれるか、続報で内容が変わっていないかの3点で決まります。
この記事では、10月18日時点で公表された主なサービスを、各社の公式発表をもとにこの3点で整理します。読み終えると、すぐにパスワードを変えるべきか、偽の連絡に注意すれば足りるかを判断できます。
各社の公式発表へのリンクは、記事の最後にサービス名ごとにまとめています。届いたメールが本物か迷ったときは、そちらから確かめてください!
この記事の監修者
AIリスキル株式会社 代表取締役
AIツールギャラリーを運営するAIリスキル株式会社の代表取締役。企業・自治体向けの生成AI研修とAI導入支援を手がけています。
実績: 大阪・関西万博 公式プログラム「AI HEROES COLLECTION」司会進行 / 神戸市デジタル人材育成エコシステム構築事業の運営 / MBS「せやねん!」「よんチャンTV」に生成AIの専門家として出演 / Felo日本初コアアンバサダー / Genspark第1期公式アンバサダー / Skywork公式アンバサダー / AKOOL公式パートナー など
はじめに:9月から何が起きているのか
9月に入ってから、国内の企業が不正アクセスによる情報漏えいを公表する例が続いています。1社で数十万件のものから、2,000万件を超えるものまであります。
10月7日〜9日には、個人情報保護委員会、JPCERT/CC(国内のサイバー攻撃の情報を集めて注意を呼びかける組織)、IPA(情報処理推進機構)などが、企業に向けた注意喚起をそろって出しました。
各社の発表は、「漏えいした」「漏えいした可能性がある」「漏えいのおそれがある」と言い方が分かれます。この記事では各社の言い方をそのまま使い、続報で内容が変わったものは追記していきます。
利用者がやることの早見表
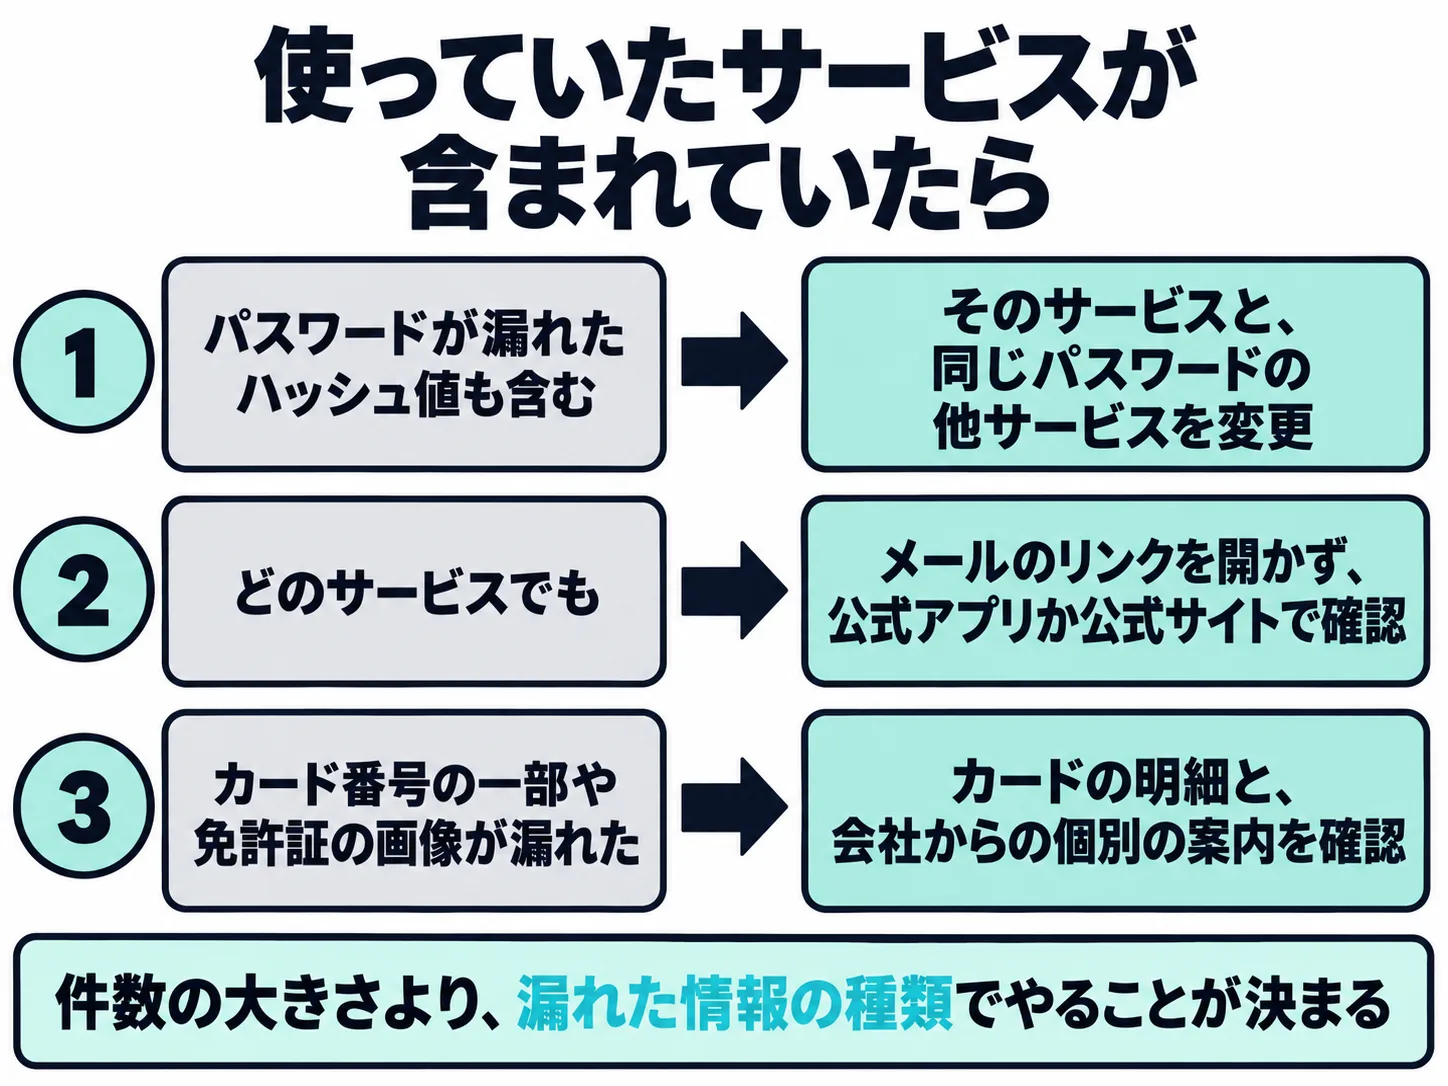
情報漏えいの対象に、使っていたサービスが含まれていたときにやることは、次の3つです。漏れた情報の種類によって、どれが必要かが変わります。
- パスワードの変更:そのサービスのパスワードを変え、同じパスワードを使っている他のサービスも変える
- 偽の連絡への注意:メールやSMSのリンクを開かない、書かれた番号に電話しない、公式アプリか自分で開いた公式サイトで確かめる
- 明細と案内の確認:カードの明細を見る、会社から届く個別の案内を確認する
パスワードの「ハッシュ値」は、元のパスワードに戻しにくい形に変換したものです。それでもskyticketは、解析でパスワードが判明して悪用されるおそれがあるとしています。ハッシュ値と書かれていても安全とは考えず、変更しておきましょう。
下の表は、サービスごとに対象になる人と、今すぐやることをまとめたものです。くわしい内容は、表のあとの各サービスの項目で確認できます。
| サービス | 対象になる人 | 今すぐやること |
|---|---|---|
| ソースネクスト | 会員登録している人 | パスワードを再設定。同じパスワードの他サービスも変更 |
| skyticket | 会員や、予約時に情報を入力した人 | パスワード変更。予約履歴とカード明細を確認 |
| ブックオフ | アプリ・公式オンラインストア・Webの会員 | パスワード変更。同じパスワードの他サービスも変更 |
| Gyazo | Gyazoの利用者 | パスワード変更。同じパスワードの他サービスも変更 |
| コミックシーモア | 会員 | 同じパスワードの他サービスを変更。再開時に再設定 |
| infoQ | 会員 | 同じパスワードの他サービスを変更。ポイントを確認 |
| 銀のさら・釜寅・すし上等 | 公式サイト・アプリに登録した人 | 偽の連絡に注意。同じパスワードの他サービスがあれば変更 |
| バーガーキング | 公式アプリの会員 | 偽の連絡に注意 |
| 焼肉きんぐ | 公式アプリの会員 | 偽の連絡に注意 |
| ローソン | ローソンIDを持つ人 | 偽の連絡に注意 |
| ビッグエコーなど(第一興商) | 店舗で会員登録や予約をした人 | 偽の連絡に注意 |
| ムラウチドットコム | 通販の利用者 | 偽の連絡に注意 |
| ミスターマックス | アプリ・オンラインストアの会員 | 偽の連絡に注意 |
| ファンケル・アテニア | ECサイトの会員 | 偽の連絡に注意。定期的にパスワードを変更 |
| ヤマト運輸(クロネコ代金後払い) | 通販で後払いを使った人など | 偽の連絡に注意 |
| 佐川急便 | 荷物の送り主・届け先、スマートクラブ会員 | 偽の連絡に注意 |
| EPARKリラク&エステ(店舗の予約台帳) | 台帳を使う店舗の利用者 | 偽の連絡に注意 |
| TEMAIRAZU(宿泊予約の管理システム) | 導入している宿泊施設の予約者 | 宿泊先を名乗る連絡に注意 |
| 大和証券(問い合わせの委託先) | ネットで問い合わせをした人 | 取引用のIDや暗証番号を伝えない |
| 日本経済新聞社 | 公表では明示されていない | 個別の連絡を確認 |
| NewsPicks | 会員など | 偽の連絡に注意。カード明細を確認 |
| タイムズカー | 会員、退会した人、入会手続き中だった人 | 偽の連絡に注意。10月23日の個別案内を確認 |
| ショップサーブ(Eストアー) | ショップサーブで作られた店の購入者など | 偽の連絡に注意。カード明細を確認 |
| JR東日本・ビューカード・Peachなど | 各社の会員 | 続報で、漏えいはなかったと判断、または流出は確認されていない |
この表にないサービスは、「その他のサービス」の表にまとめています。
パスワードの変更が必要なサービス
ここでは、情報漏えいの対象にパスワードやそのハッシュ値が含まれるサービスをまとめます。パスワードを使い回していると、別のサービスにも不正にログインされるおそれがあるため、最初に確認したいグループです。
ソースネクスト
ソースネクストは10月15日、会員情報を取り出す仕組みが10月9日から悪用され、最大約2,252万件の会員情報が流出した可能性があると発表しました。
- 対象になる人:ソースネクストに会員登録している人
- 今すぐやること:ログイン時の案内に従ってパスワードを再設定する。同じメールアドレスとパスワードの組み合わせを他のサービスで使っていたら、そちらも変更する
- 漏れた可能性のある情報:メールアドレス、パスワード、氏名、住所、電話番号、生年月日、会社名など
- 含まれない情報:クレジットカード情報
全会員のパスワードは会社側で変更済みで、これまでのパスワードではログインできません。再設定のページが混み合っているため、時間をおいて手続きするよう案内されています。
日本経済新聞などの報道によると、東京商工リサーチの集計では、2014年のベネッセに次ぐ規模です。
skyticket
旅行の比較予約サイト「skyticket」を運営するアドベンチャーは10月9日、3件の別々の不正アクセスを公表しました。10月16日の第2報では、一部のクレジットカード番号も流出していたと訂正しています。
- 対象になる人:skyticketの会員や、予約時に情報を入力した人(約1,464万件)
- 今すぐやること:会員はパスワードを変更し、同じパスワードの他サービスも変える。予約履歴とカードの明細を確認する
- 漏れた情報:氏名(パスポート表記を含む)、生年月日、メールアドレス、電話番号、住所、パスワードのハッシュ値(約413万件)など
- 一部の人のみ:返金先の口座情報(約1.8万件)。2017年2月〜2018年6月に「skyticketプレミアム」の会費をカードで払った人の、カード番号・名義・有効期限(最大6,140名)
プレミアム会員だった人には、そのカードの10月以降の明細を確認するよう呼びかけています。カードを更新しても番号が変わらないことがあるためです。
返金や補償を名目に、振り込みやアプリのインストールを求める連絡にも応じないよう案内されています。
ブックオフ
ブックオフは10月9日と13日、国内の会員管理システムから10月4日〜6日に会員情報が取得されたと発表しました。
- 対象になる人:アプリ会員、公式オンラインストア会員、Web会員(会員カードだけを使っている人は対象外)。約638万人
- 今すぐやること:公式オンラインストアと公式アプリのパスワードを変更し、同じか似たパスワードの他サービスも変える
- 漏れた情報:氏名、生年月日、性別、メールアドレス、電話番号、住所、パスワードのハッシュ値、ポイントカード番号、会員番号
- 含まれない情報:カードなどの決済情報、銀行口座、店頭買取で見せた本人確認書類の画像
ブックオフは、案内メールにパスワード変更のリンクを載せないとしています。変更は、公式アプリか、自分で開いた公式サイトから行います。
Gyazo
画像共有サービス「Gyazo」を運営するHelpfeelは9月16日、不正アクセスでユーザー情報などが外部に流出したと発表しました。サービスは一時止まった後、9月27日に再開しています。
- 対象になる人:Gyazoの利用者(ユーザーに関するデータ約2,362万件、うちメールアドレスを登録している人は約562万件)
- 今すぐやること:Gyazoのパスワードを変更し、同じか似たパスワードの他サービスも変える
- 漏れた情報:メールアドレス、パスワードのハッシュ値、ログイン状態を保つための情報、画像に付いている情報(撮影場所や画像内の文字を含む場合がある)など
- 含まれない情報:クレジットカード番号などの決済情報
Helpfeelは、流出した情報に画像のURLを組み立てる情報が含まれるため、画像が不正に見られるおそれがあるとしています。非公開にしていた画像の一部が見られた可能性も、完全には否定できないとしています。
コミックシーモア
電子書籍ストア「コミックシーモア」を運営するNTTソルマーレは10月16日、会員情報が流出したと発表しました。サービスは10月15日から止まっています。
- 対象になる人:コミックシーモアの会員(件数は精査中)
- 今すぐやること:同じメールアドレスとパスワードを他のサービスで使っていたら変更する。再開時に全会員がパスワードを再設定する予定
- 漏れた情報:メールアドレス、パスワードのハッシュ値、生年月日、性別、ニックネーム
- 含まれない情報:クレジットカード情報。購入履歴やMY本棚の流出・消失も確認されていない
infoQ
アンケートサイト「infoQ」を運営するGMOリサーチ&AIは10月5日、会員の個人情報が外部に持ち出されたと発表しました。一部の会員のポイントが、本人の意思によらずAmazonギフトコードに交換されていたことも分かっています。
- 対象になる人:infoQの会員(最大約95万件。同社が持つ全件)
- 今すぐやること:同じパスワードを他のサービスで使っていたら変更する。身に覚えのないポイント交換があれば同社に連絡する
- 漏れた情報:氏名、生年月日、メールアドレス、住所、電話番号、暗号化されたパスワード、保有ポイント数など
不正に交換されたポイントは611件・約287万円分で、同社が全額を補填するとしています。
銀のさら・釜寅・すし上等
宅配寿司の「銀のさら」などを運営するライドオンエクスプレスは10月13日、公式サイトと公式アプリの登録情報を置いていたサーバーがサイバー攻撃を受けたと発表しました。
- 対象になる人:公式サイト・公式アプリに登録した人(最大約650万件)。出前館、Uber Eats、電話だけで注文した人は対象外
- 今すぐやること:不審な電話やメールに注意する
- 漏れた可能性のある情報:氏名、住所、電話番号、メールアドレス、生年月日、パスワードのハッシュ値、注文履歴など。家族や届け先の情報を登録していれば、それも
同社は、漏えいの事実と範囲を特定するには至っていないものの、可能性がある人に案内するとしています。公式アプリからの注文は止まっています。
同社はパスワードの変更までは求めていません。ただ、ハッシュ値が対象に含まれるため、同じパスワードを他のサービスで使っている場合は変えておくと安心です。
パスワードは含まれていないサービス
次のサービスは、各社が発表した情報漏えいの対象の項目に、パスワードが含まれていません。漏れた氏名やメールアドレスを使って、会社や関係先を装う連絡が届くおそれがあるため、偽の連絡への注意が中心になります。
バーガーキング
バーガーキングを運営するビーケー・ジャパンは10月15日、公式アプリの会員情報が漏えいしたと発表しました。10月2日〜7日に不正アクセスを受けています。
- 対象になる人:バーガーキング公式アプリの会員(約1,118万件)
- 今すぐやること:同社を装うメール・SMS・電話に注意する
- 漏れた情報:会員ID、メールアドレス、氏名、生年月日、性別、電話番号、都道府県など
- 含まれない情報:クレジットカード番号(同社は持っていない)。ログインパスワードの漏えいは確認されていない
焼肉きんぐ
焼肉きんぐを運営する物語コーポレーションは10月5日、公式アプリの会員情報が漏えいしたと発表しました。アプリの登録者のほぼ全員が対象です。
- 対象になる人:焼肉きんぐ公式アプリの会員(約1,079万件)
- 今すぐやること:なりすましメールやフィッシング詐欺(偽サイトに誘導して情報を盗む手口)に注意する
- 漏れた情報:会員番号、氏名(アプリの登録名)、メールアドレス、電話番号
- 含まれない情報:ログインパスワード、生年月日、性別、ポイントを含む利用履歴、決済情報
ローソン
ローソンは10月8日、アプリで本人に情報を表示する仕組みが悪用され、「ローソンID」と「ローソンアプリ予約」の情報が漏えいしたと発表しました。
- 対象になる人:ローソンIDを持つ人(約216万件)。ローソンアプリ予約の利用者の一部(26件)
- 今すぐやること:不審なメール・SMS・電話に注意する
- 漏れた情報(ローソンID):メールアドレス、氏名。プレゼントの応募などで入力した人は、性別・電話番号・住所も
- 漏れた情報(アプリ予約):氏名、電話番号、クレジットカード番号の一部
対象の人には、ローソンIDのメールアドレスから個別に案内が届きます。案内が見当たらず気になる場合は、ローソンの専用受付フォームから問い合わせできます。
ビッグエコーなど(第一興商)
カラオケのビッグエコーなどを展開する第一興商は10月8日、個人情報の扱いを委託している会社で、従業員のパソコン1台がウイルスに感染したと発表しました。
- 対象になる人:同社の店舗で会員登録や予約をした人(約872万件)
- 今すぐやること:なりすましメールやフィッシング詐欺に注意する
- 漏えいのおそれがある情報:氏名、性別、生年月日、メールアドレス、電話番号
- 含まれない情報:パスワード。この情報だけではポイントは使えない
発表の時点で、実際に漏えいした事実や不正利用は確認されていません。
ムラウチドットコム
通販サイトのムラウチドットコムは9月15日、7月に起きた不正アクセスの調査結果を公表しました。外部の専門会社の調査で、個人情報が持ち出されたことを確認しています。
- 対象になる人:ムラウチドットコムの利用者(約772万件)
- 今すぐやること:同社や通販モール、カード会社を装う連絡に注意する
- 漏れた情報:氏名、住所、電話番号、メールアドレス、生年月日、性別
- 含まれない情報:クレジットカード情報、ログインIDとパスワード
ミスターマックス
ディスカウントストアのミスターマックスは10月6日、「MrMaxアプリ」とオンラインストアのサーバーが不正アクセスを受け、会員情報の一部が流出したと発表しました。
- 対象になる人:MrMaxアプリとオンラインストアの会員(最大約174万人)
- 今すぐやること:なりすましメールやフィッシングメールに注意する
- 漏れた情報:会員ID、氏名、メールアドレス、電話番号(登録内容によって異なる)
- 含まれない情報:住所、生年月日、クレジットカード情報、パスワード、購入履歴
ファンケル・アテニア
化粧品のファンケルとアテニアは10月16日、両社のECサイトが10月3日〜10日に不正アクセスを受け、会員情報が漏えいしたと発表しました。
- 対象になる人:ファンケル(約37万人)とアテニア(約42万人)のECサイトの会員
- 今すぐやること:なりすましメールやフィッシング詐欺に注意する。両社は定期的なパスワードの変更も呼びかけている
- 漏れた情報:メールアドレス、氏名、住所、電話番号、生年月日、性別、お客様番号など
- 含まれない情報:決済情報、メインのパスワード
一部の人は、サブのメールアドレスと、その2次パスワードのハッシュ値も対象です。
ヤマト運輸(クロネコ代金後払い)
ヤマト運輸は10月16日の第4報で、「クロネコ代金後払いサービス」の情報が持ち出されたと発表しました。このサービスは、ネット通販で「後払い」を選んだときに使われることがあります。
- 対象になる人:2018年10月〜2026年9月にこのサービスを使った人の一部(約526万件)と、その届け先の一部(約5万件)
- 今すぐやること:不審なメールやSMSのリンクは開かずに削除し、不審な電話や郵便物にも気をつける
- 漏れた情報:氏名、住所、電話番号、メールアドレス、購入した商品の明細など
- 含まれない情報:クレジットカード情報、パスワード
ヤマト運輸の会員かどうかとは関係なく、通販で後払いを使った人が対象になりえます。対象の人には順次、個別に連絡があります。
佐川急便
佐川急便は9月30日、Webサイトの「お荷物問い合わせサービス」が不正アクセスを受けたと発表しました。10月9日の第4報の時点で、対象の件数はまだ確認中です。
- 対象になる人:9月30日からさかのぼって約100日分の荷物の送り主と届け先、運賃の契約をしている人、会員サービス「スマートクラブ」の会員
- 今すぐやること:佐川急便を装うメール・SMS・電話に注意する
- 漏れた可能性のある情報:氏名、住所、電話番号。スマートクラブの会員はメールアドレスと会員IDも
- 含まれない情報:クレジットカード情報、パスワード
荷物を受け取っただけの人も対象になりえます。一部のWebサービスは止まっていますが、集荷と配達は続いています。
EPARKリラク&エステ(店舗の予約台帳)
EPARKリラク&エステは9月24日の第二報で、リラクゼーションやエステの店舗向けの予約・顧客管理台帳「PeakManager」から、情報が外部に転送されたと発表しました。
- 対象になる人:PeakManagerを使っていた店舗の利用者(約2,218万レコード)
- 今すぐやること:同社や金融機関を装うメール・SMSに応じない
- 漏れた情報:氏名、生年月日、性別、住所、電話番号、メールアドレス、店舗が備考欄に書いた施術の申し送り(健康状態などを一部含む)
自分が行った店がこの台帳を使っていたかは、利用者からは分かりにくいことがあります。
TEMAIRAZU(宿泊予約の管理システム)
ホテルや旅館向けの予約管理システム「TEMAIRAZU」を提供する手間いらずは、10月9日に調査状況を公表しました。9月21日、宿泊施設から「予約者に不審なメッセージが届いている」と連絡があったことがきっかけです。
- 対象になる人:このシステムを使う宿泊施設の予約者(最大約445万人)
- 今すぐやること:予約した宿泊施設を名乗るメッセージで支払いや入力を求められたら、宿泊施設の公式の連絡先で確かめる
- 見られた可能性のある情報:氏名、電話番号、メールアドレス、宿泊施設名、チェックイン・チェックアウト日、宿泊料金
- 含まれない情報:クレジットカード情報(同社は持っていない)
大和証券(問い合わせの委託先)
大和証券は10月5日、ネット経由の問い合わせ管理に使っている委託先のサーバーが不正アクセスを受けたと発表しました。大和証券自体のシステムへの不正アクセスは確認されていません。
- 対象になる人:ネットで大和証券に問い合わせをした人の一部(約11万人)
- 今すぐやること:同社を装う電話やメールに、取引用のIDやパスワード、暗証番号、ワンタイムパスワードを伝えない
- 漏れた可能性のある情報:氏名、メールアドレス、口座番号など
同社は、この情報だけでは証券口座へのアクセスや取引はできず、不正な取引も確認されていないとしています。
日本経済新聞社
日本経済新聞社は10月16日、システム開発に使うクラウドサービスの認証情報を盗まれ、10月7日に不正アクセスを受けたと発表しました。
- 対象になる人:公表では明示されていない(約183万件)
- 今すぐやること:漏えいが確認された人には個別に連絡があるため、それを確認する
- 漏れた情報:氏名・メールアドレス・住所・電話番号・生年月日のいずれかを含む個人情報が約15万件。残りの約168万件は、それだけでは個人を特定できない識別番号
- 含まれない情報:クレジットカード情報
NewsPicks
経済メディアのNewsPicksは10月8日と9日、業務で使う管理ツールの弱点を突かれ、個人情報が漏洩した可能性があると発表しました。サービス本体への侵入は確認されていません。
- 対象になる人:NewsPicksの会員など(メールアドレス約32万件)
- 今すぐやること:同社を装うメールやSMSに注意し、カードの明細を見ておく
- 漏れた可能性のある情報:メールアドレス、勤務先、クレジットカードの名義と番号の下3桁か4桁(約36万件)など
- 含まれない情報:カード番号の全体とセキュリティコード(同社は保存していない)。パスワードの漏洩は確認されていない
その他のサービス
ここまでで取り上げなかったサービスを表にまとめます。いずれも、各社の発表で対象の項目にパスワードは含まれていません。
| サービス(運営会社) | 公表日 | 漏れた、または漏れた可能性のある情報 |
|---|---|---|
| バイトル・バイトルNEXT(ディップ) | 10月9日 | 最大約389万件。メールアドレスのみ |
| アエナ公式アプリ | 10月14日 | 最大約82万人。氏名、住所、電話番号、メールアドレス、カードの下4桁・有効期限・名義など |
| オズモール(スターツ出版) | 9月27日 | 最大約45万人。メールアドレス。一部の人は氏名と都道府県 |
| IDARE(Fivot) | 10月13日 | 約13万人。電話番号、メールアドレス、残高、取引履歴など。一部の人は本人確認書類の番号、カード番号と口座番号の一部 |
| 東京メトロ(メトポ会員) | 9月27日 | 約5.9万件。配信を止めていたメールアドレスのみ |
| セイコーマートアプリ | 10月5日(第四報) | 約57万人。アプリ会員の個人情報が見られた |
IDAREは、ログインに多要素認証(パスワードのほかに、スマホに届くコードなどでも本人確認する仕組み)を必須にしているため、漏れた情報だけでは不正にログインできないとしています。
カード情報や免許証の画像が含まれるケースと、続報で変わったケース
ここでは、情報漏えいの中でもパスワード以外に注意が要るケースをまとめます。カード番号の一部や本人確認書類の画像は、偽の連絡を本物らしく見せる材料になりうるためです。続報で「漏えいはなかった」と判断が変わったサービスも、あわせて紹介します。
タイムズカー(免許証の画像など)
カーシェアのタイムズカーは9月25日、Webシステムが不正アクセスを受けたと発表しました。約660万アカウントの情報が漏えいし、そのうち約160万件では運転免許証の画像などの本人確認書類も含まれます。
- 対象になる人:タイムズカーの会員、退会した人、入会手続きを終えていなかった人、法人向けサービスの会員など
- 今すぐやること:同社を装うメール・SMS・電話に注意し、パスワードや認証コード、カード情報を入力しない
- 案内が届いたら:10月23日に予定されている個別の案内で、自分の情報がどこまで漏れたかを確認する
- 漏れた情報:氏名、住所、生年月日、電話番号、メールアドレス、運転免許の情報、本人確認書類の画像(公共料金の請求書などの住所確認書類、家族プランの確認書類を含む)など
- 含まれない情報:クレジットカード情報
パスワードは元に戻せない形式で保管されており、同社はアカウントが不正に使われる恐れはないとしています。それでも同じパスワードを他のサービスで使っている場合は、変えておくと安心です。
退会した人が自分も対象か確かめたい場合は、同社の退会者専用の問い合わせフォームを使えます。
同社は10月16日の第4報で、保有している本人確認書類の画像を、申し出の有無にかかわらず10月末までに削除すると発表しました。今後は、登録の確認が終わったらすぐ画像を削除するルールに変えます。
ショップサーブ(Eストアー)
ネットショップ作成サービス「ショップサーブ」を運営するEストアーは、8月に不正アクセスを公表し、10月16日の最終報で対象を確定しました。2026年5月21日〜8月1日に、サーバー上で不正なプログラムが動かされていました。
- 対象になる人:ショップサーブで作られたネットショップ(7,858店)で買い物をした人など(約2,336万人)
- 今すぐやること:同社や金融機関を装う連絡に注意する。同社がカード情報の再入力や再決済を求めることはない
- 漏れた情報:購入者の氏名、住所、電話番号、メールアドレス、会員IDと暗号化されたパスワードなど
- カード情報(約210万人):カード名義、番号の一部(先頭6桁と下4桁)、有効期限
同社は、カード番号の全体とセキュリティコードは持っておらず、漏れた情報だけではカード決済はできないとしています。どの店で買った分が対象かを知りたい場合は、同社の問い合わせ窓口で確認できます。
カード番号の一部が含まれる、そのほかのサービス
カード番号の一部は、アエナ、IDARE、NewsPicks、ローソンアプリ予約でも対象に含まれています。いずれの会社も、カード番号の全体やセキュリティコードは持っていないとしています。
カード番号の一部と名義がそろうと、カード会社を装う連絡が本物らしく見えることがあります。心配な場合は、次の順で確認するとよいでしょう。
- 直近のカードの明細を見て、身に覚えのない請求がないか確かめる
- 少額でも身に覚えのない請求があれば、カードの裏面に書かれたカード会社の窓口に連絡する
- カードの再発行が必要かどうかは、カード会社の窓口に相談して決める
この手順は、skyticketが第2報で対象者に案内している内容を、ほかのサービスにも当てはめたものです。
IDCフロンティアのクラウド障害:JR東日本やビューカードは「漏えいなし」へ
ソフトバンクの子会社IDCフロンティアのクラウドサービスが、10月7日にランサムウェア(データを使えなくして身代金を要求するウイルス)の攻撃を受けました。同社によると、495の企業・自治体に影響が出ています。
この障害を受けて、メールの配信にこのクラウドを使っていた会社が、メールアドレスなどの漏えいの可能性を相次いで公表しました。
- JR東日本:えきねっと会員(最大約167万件)と大人の休日倶楽部会員(最大約39万件)
- ビューカード:会員サイト「VIEW's NET」の登録者のメールアドレス(約403万件)
- Peach:予約関連メールのシステム(約189万件)。公表時点で外部流出は確認されていない
- イズミ:ゆめオンライン・ゆめデリバリー(最大約40万件)。公表時点で漏えいは確認されていない
IDCフロンティアは10月14日の第5報で、影響を受けたサーバー内のデータが持ち出された痕跡は確認されず、外部へのデータ流出はなかったと判断しました。
これを受けてJR東日本とビューカードは10月15日、メール配信会社から「漏えいはなかったと判断した」と報告を受けたと、発表を更新しています。最初の発表だけを見て心配している場合は、この続報を確認してください。
京王グループ(ランサムウェア)
京王電鉄は9月26日、グループのサーバーがランサムウェアの攻撃を受け、一部のグループ会社の営業システムに障害が出たと発表しました。発表の時点で、情報漏えいの事実は確認できていないとしています。鉄道の運行に影響はありません。
偽の連絡を見分ける方法
ここからは、どのサービスでも共通して役に立つ確認の方法をまとめます。情報漏えいを公表した会社のほとんどが、会社を装う連絡への注意を呼びかけているためです。
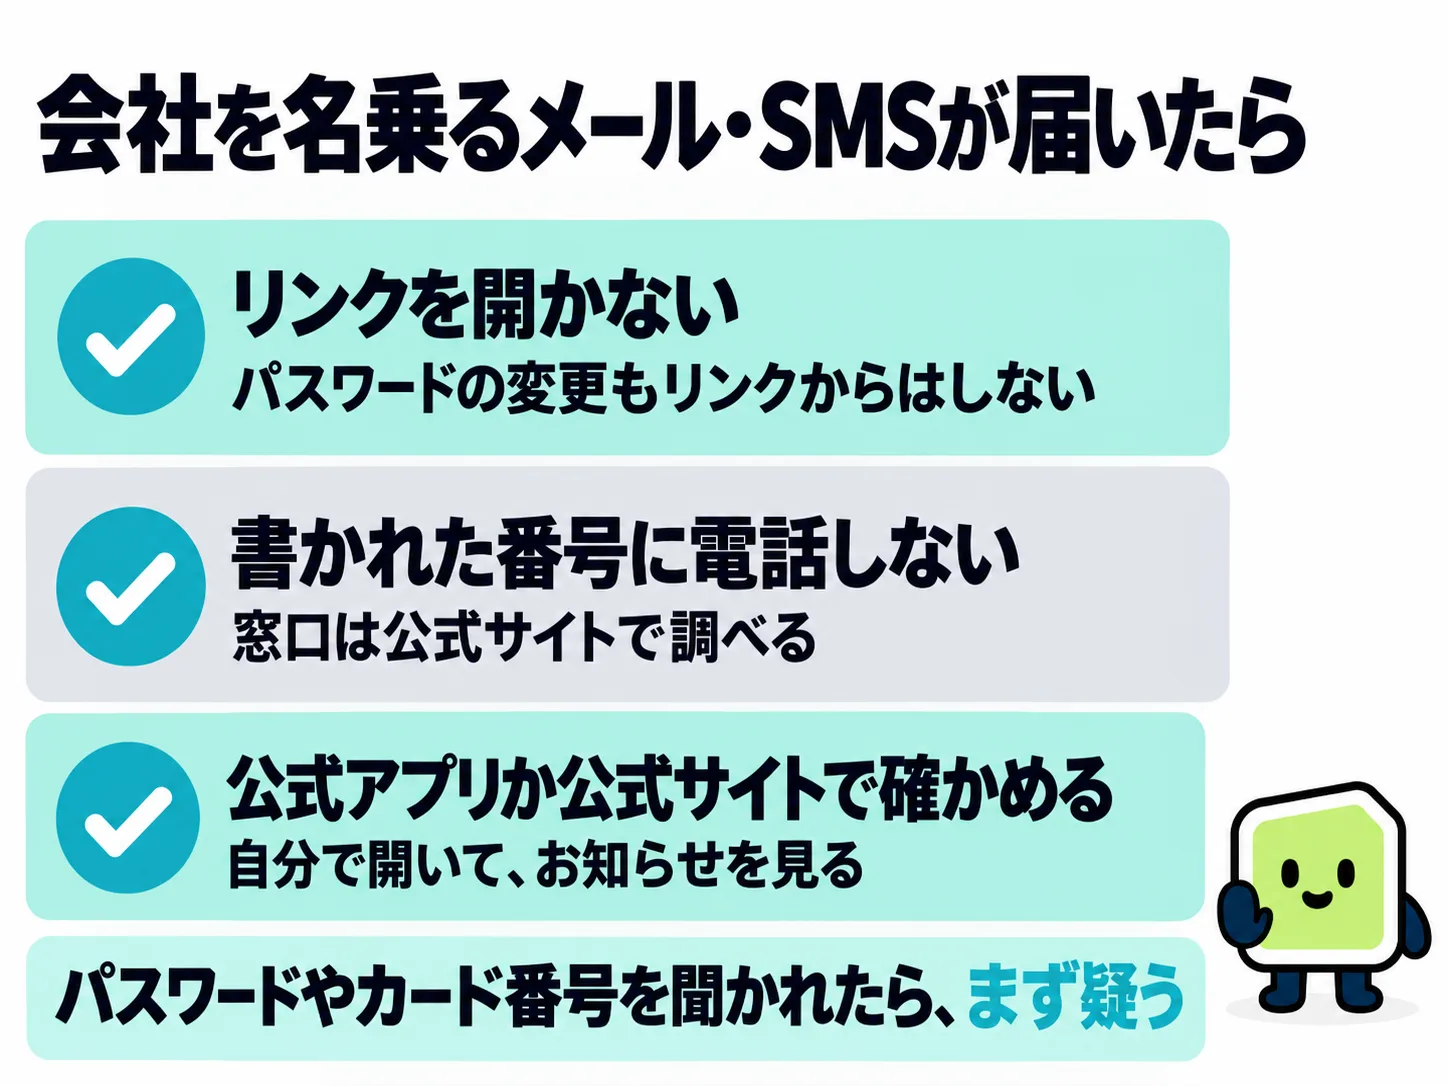
メールのリンクから手続きしない
ブックオフやskyticketは、案内メールにパスワード変更のリンクを載せない、またはパスワードの入力を求めるリンクは書かないとしています。パスワードの変更は、公式アプリか、自分で開いた公式サイトから行います。
送信元のアドレスや会社名の表示は、まねされることがあります。表示だけで本物と決めず、内容は公式アプリか公式サイトのお知らせで確かめましょう。
多くの会社が、メールや電話でパスワードやカード番号を聞くことはないとしています。そうした連絡が来たら、書かれた番号やリンクは使わず、記事の最後の公式発表から窓口を確かめてください。
パスワードの使い回しをやめる
今回の情報漏えいの発表では、多くの会社が「同じパスワードを他のサービスで使っていたら変えてほしい」と呼びかけています。1つのサービスから漏れた組み合わせで、別のサービスに不正ログインされるおそれがあるためです。
サービスごとに別のパスワードを覚えるのは難しいため、パスワードを保管して自動入力してくれる管理アプリを使う方法があります。たとえばパスワード管理アプリのNordPassは、無料プランから試せます。
あわせて、使えるサービスでは多要素認証を有効にしておくと、パスワードが漏れても不正ログインを防ぎやすくなります。IDAREが「漏れた情報だけではログインできない」と説明しているのは、この仕組みがあるためです。
なぜ相次いでいるのか:AIの関与は分かっていない
ここからは、背景を知りたい人向けの補足です。不正アクセスの原因は1つではなく、ここまでに書いた利用者のやることは、原因によって変わりません。
JPCERT/CCが挙げた手口
JPCERT/CCは、一連の不正アクセスが1つのソフトの弱点だけを狙ったものではないとしています。確認されている手口には、次のようなものがあります。
- 標的ごとに、さまざまなソフトの知られた弱点を探して攻撃する
- 一般に公開されているスマホアプリを解析し、画面からは使えない内部の仕組みを不正に呼び出す
- 社内向けの分析ツールの弱点を突く
ローソンやソースネクストの発表にある「情報を表示する仕組み」「情報を取り出す仕組み」の悪用は、2つ目の手口に近いと考えられます。ただしJPCERT/CCは、すべての事案で同じ手口が使われたわけではないとしています。
AIは関わっているのか
報道では、AIエージェント(人の代わりに自分で考えて作業を進めるAI)が、大量のサイトを調べて回っているのではないかという見方が出ています。
セキュリティ会社のサイバーセキュリティクラウドは10月9日、約40分間に326の接続元を使い分けて1,200件を超えるアクセスを繰り返す動きを観測し、AIエージェントの可能性があると発表しました。ただし、AIの利用を直接示す痕跡は確認していないと明記しています。
Webサイトへの攻撃を防ぐサービスを提供するScutumも、10月10日〜14日に、AIエージェントによる日本企業のサイトへの攻撃を確認したと公表しました。この観測が、この記事で取り上げた被害のどれかと結びつくかは示されていません。
10月18日時点で、一連の被害にAIが使われたと断定できる情報は公表されていません。AIが実際に他社のシステムへ不正アクセスした例としては、AnthropicのClaudeがテスト中に実在の会社へ不正アクセスした件があります。
AIを使う側が知っておきたいリスクは生成AIのセキュリティリスクで、AIエージェントの仕組みはAIエージェントとはで解説しています。

まとめ
9月以降の情報漏えいは件数が大きくても、利用者がやることはサービスごとに違います。パスワードかそのハッシュ値が含まれていればパスワードを変え、含まれていなければ会社を装う連絡に気をつけます。
カード番号の一部や免許証の画像が含まれるサービスは、明細や個別の案内まで確認します。JR東日本やビューカードのように、続報で「漏えいはなかった」と判断が変わる例もあるため、最初の発表だけで判断しないことも大切です。
この記事は10月18日時点の情報です。新しい公表や続報が出たら、このページに追記します。
この記事の出典
- ソースネクスト:当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ(ソースネクスト、2026年10月15日)
- skyticket:不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(skyticket、2026年10月9日)
- skyticket:不正アクセスによるお客様情報の流出に関するお詫びとお知らせ(第2報)(skyticket、2026年10月16日)
- ブックオフ:不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第2報)(ブックオフグループホールディングス、2026年10月13日)
- Gyazo:Gyazoへの不正アクセスに関するご案内(第一報)(Gyazo、2026年9月16日)
- Gyazo:「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び(第二報)(Helpfeel、2026年9月25日)
- コミックシーモア:『コミックシーモア』会員情報の流出に関するお詫びとお願い(NTTソルマーレ、2026年10月16日)
- infoQ:当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(GMOリサーチ&AI、2026年10月5日)
- 銀のさら・釜寅・すし上等:サイバー攻撃による個人情報漏えいの可能性に関するお詫びとお知らせ(第3報)(ライドオンエクスプレスホールディングス、2026年10月13日)
- バーガーキング:不正アクセスによる公式アプリ会員情報漏えいに関するお詫びとお知らせ(ビーケー・ジャパン、2026年10月15日)
- 焼肉きんぐ:『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び(物語コーポレーション、2026年10月5日)
- ローソン:第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ(ローソン、2026年10月8日、10月13日更新)
- 第一興商(ビッグエコーなど):委託先における個人情報漏えいのおそれについて(第一興商、2026年10月8日)
- ムラウチドットコム:弊社における不正アクセスによるお客様情報漏えいに関するお詫びとご報告(ムラウチドットコム、2026年9月15日更新)
- ミスターマックス:不正アクセスによる情報流出に関するお詫びとお知らせ(ミスターマックス、2026年10月6日)
- ファンケル・アテニア:第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ(ファンケル・アテニア、2026年10月16日)
- ヤマト運輸:【第4報】「クロネコ代金後払いサービス」への不正アクセスに関する調査結果と今後の対応について(ヤマトホールディングス、2026年10月16日)
- 佐川急便:「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第4報)(佐川急便、2026年10月9日)
- EPARKリラク&エステ:不正アクセスと個人情報漏えいに関するお知らせ(第二報)(EPARKリラク&エステ、2026年9月24日)
- TEMAIRAZU(手間いらず):当社システムへの不正アクセスに関する調査状況および対応について(手間いらず、2026年10月9日)
- 大和証券:外部委託先への不正アクセスによるお客様情報の漏洩の可能性について(大和証券、2026年10月5日)
- 日本経済新聞社:不正アクセスによる個人情報漏洩について(日本経済新聞社、2026年10月16日)
- NewsPicks:【第二報】NewsPicksのお客様の個人情報漏洩の可能性に関するお詫びとお知らせ(ユーザベース、2026年10月9日)
- バイトル:「バイトル」「バイトルNEXT」不正アクセスによる一部メールアドレス漏えいに関するお知らせとお詫び(ディップ、2026年10月9日)
- アエナ:外部からの不正アクセスによるお客様情報流出の可能性について(アエナ、2026年10月14日)
- オズモール:当社への不正アクセスによる個人情報流出の可能性に関するお知らせ(スターツ出版、2026年9月27日)
- IDARE:「IDARE」における不正アクセスによる個人情報漏えいに関するお知らせとお詫び(Fivot)
- 東京メトロ:メトポ会員向けサービスにおける不正アクセス事案の発生について(お詫び)(東京地下鉄、2026年9月27日、10月15日更新)
- セイコーマート:「セイコーマートアプリ」への不正アクセスによる個人情報の閲覧に関するお詫びとお知らせ(第四報)(セイコーマート、2026年10月5日)
- タイムズカー:「タイムズカーWebシステム」への不正アクセスに関する調査結果および今後の対応について(第3報)(タイムズモビリティ、2026年9月29日、10月1日更新)
- タイムズカー:「タイムズカーWebシステム」への不正アクセスに関する対応について(第4報)(タイムズモビリティ、2026年10月16日)
- ショップサーブ(Eストアー):不正アクセスによる個人情報漏えいに関するお知らせ(最終報)(Eストアー、2026年10月16日)
- IDCフロンティア:【第5報】不正アクセスによる障害に関する調査の進捗について(IDCフロンティア、2026年10月14日)
- JR東日本:IDCフロンティア社で発生した不正アクセスに伴うメール配信用外部サービスからのメールアドレス等の漏えい可能性について(JR東日本、2026年10月9日、10月15日更新)
- ビューカード:IDCフロンティア社で発生した不正アクセスに伴うメール配信用外部サービスからのメールアドレス漏えい可能性について(ビューカード、2026年10月9日、10月15日更新)
- Peach:当社が利用するクラウドサービスへの不正アクセスと個人情報の状況について(Peach Aviation、2026年10月9日)
- イズミ:IDCフロンティア社で発生した不正アクセスに伴うメールアドレス等の漏えいの可能性につきまして(イズミ、2026年10月14日)
- 京王電鉄:ランサムウェア攻撃によるシステム障害に関するお知らせとお詫び(京王電鉄、2026年9月26日)
- JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT/CC、2026年10月8日)
- 個人情報保護委員会:大規模な漏えい等事案を踏まえた対応について(注意喚起)(個人情報保護委員会、2026年10月7日)
- IPA:不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(IPA、2026年10月9日)
- サイバーセキュリティクラウド:国内で相次ぐ不正アクセス、AIエージェントによる攻撃の可能性(サイバーセキュリティクラウド、2026年10月9日)
- Scutum:AIエージェントによるウェブサイトへの攻撃の注意喚起(Scutum、2026年10月)
関連AIツール
この記事は役に立ちましたか?
感想は、今後の記事改善に活用します。
関連記事
DESIGN.mdが手に入るサイト8選|配布サイトと生成ツールを、ライセンスと日本語対応で比較
既製のDESIGN.mdが手に入る配布サイト6つと、URLから作る生成ツール2つを、収録数・料金・ライセンス・日本語対応で比べました。有名企業の分析ファイルを仕事で使うときの注意と、既製品で足りる場面も整理します。

2026年2月のAIモデルラッシュまとめ – Claude・ChatGPT・Gemini・Grok、7モデル以上が一気にリリースされた理由と選び方
2026年2月にリリースされたClaude Sonnet 4.6、Grok 4.20、Gemini 3.1 Pro、GPT-5.3-Codex-Sparkなど主要AIモデル7つ以上を比較。各モデルの特徴と無料で試す方法、用途別の選び方をわかりやすく解説します。

AIニュースまとめ(2/17-2/20):提案書AIが1ヶ月→数分、AI時短の実態調査、freee×ChatGPTで確定申告
2026年2月第4週のAIニュース13件を総まとめ。アクセンチュアの提案書AIが1ヶ月→数分、生成AI時短の実態調査、LINEヤフーの人事AI、freee確定申告ChatGPTアプリ、南陽市の無料AIプロンプト集748例など注目トピックを解説。

ChatGPTにアプリが続々登場 — freee確定申告・HeyGen・ElevenLabsの3ツールでできること
ChatGPTのネイティブアプリとして登場したfreee確定申告・HeyGen・ElevenLabsの3ツールを紹介。税務Q&A検索、AIアバター動画生成、AI音声ナレーション生成がChatGPTの会話画面内で完結する仕組み・使い方・料金の違いを比較解説します。
次のAIツール選びへ
気になるツールを並べて、料金や特徴の違いを確認できます。